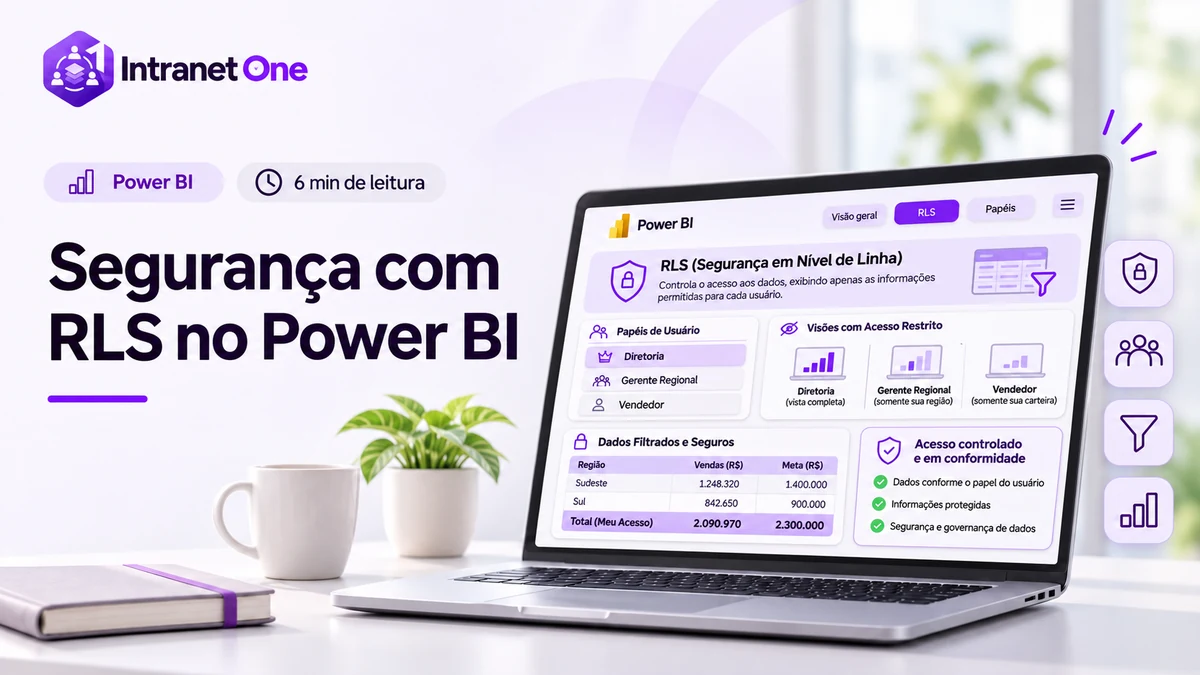
Resposta direta: Row-Level Security (RLS) é um mecanismo do Power BI que restringe linhas de dados exibidas a usuários específicos de um modelo semântico. É útil quando gestores de unidades compartilham um relatório, mas não devem visualizar dados de todas as unidades. As regras precisam ser testadas com as permissões reais, pois RLS não se aplica igualmente a todos os papéis do workspace.
Um relatório compartilhado pode ter visões diferentes
Imagine unidades com equipes e metas próprias. Sem uma política de acesso, cada gestor pode receber arquivos separados ou ter acesso a números que não deveria consultar. A RLS permite definir regras que filtram os dados por usuário ou papel.
Ela deve fazer parte de uma arquitetura de segurança maior. O acesso ao aplicativo, ao workspace e às fontes precisa ser coerente com a política de confidencialidade da empresa.
Como RLS é definida
No Power BI, as regras podem ser criadas a partir de papéis e expressões de filtro no modelo. Após publicar, administradores configuram os membros dos papéis e realizam testes. Um desenho dinâmico pode usar identificadores do usuário, quando a modelagem comporta essa abordagem.
Evite embutir listas de pessoas diretamente nas medidas de negócio como substituto de governança. O cadastro de responsáveis e unidades deve ter manutenção definida para acompanhar movimentações de colaboradores.
Atenção aos papéis do workspace
A documentação da Microsoft explica que RLS restringe usuários com permissão de Visualizador. Ela não é aplicada da mesma forma a Administradores, Membros ou Colaboradores do workspace. Por isso, testar apenas com a conta do desenvolvedor pode dar uma falsa impressão da experiência final.
Crie contas e perfis de teste representativos. Verifique usuários que mudaram de unidade, pessoas com múltiplos acessos e situações em que o dado deve permanecer restrito por motivos legais ou comerciais.
Proteção vai além do filtro
Permissões de exportação, compartilhamento externo, capacidade de criação de novos relatórios e acesso à fonte também merecem avaliação. RLS limita linhas, mas não substitui uma análise de todas as formas de distribuição.
Dados pessoais precisam ser tratados em conjunto com as políticas de segurança da informação, privacidade e retenção da organização. Não crie painéis com detalhes individuais quando a decisão exige apenas números consolidados.
Implantação e testes
Documente uma matriz com papel, público e conjunto de dados permitido. Valide cenários de acesso autorizado e negado, registre as evidências e inclua a revisão de permissões na rotina administrativa.
A Intranet One pode estruturar modelos e relatórios Power BI com separação por público, apoiando o cliente na documentação das regras e na validação do acesso.
Mapeie a informação sensível antes da tela
Identifique se os dados incluem informações pessoais, financeiras ou operacionais restritas. Classifique campos e defina o menor nível de detalhe necessário para a análise. Um diretor pode precisar de resultado por unidade sem precisar acessar dados individuais de cada colaborador.
Esse mapeamento ajuda a escolher o que publicar no modelo, o que ocultar da experiência e o que restringir com RLS ou outros controles. A análise de risco deve envolver as áreas responsáveis pela informação.
Simule movimentações de pessoas e unidades
Gestores são transferidos, passam a responder por mais de uma unidade ou deixam a organização. Teste como o modelo responderá quando o cadastro de permissões for atualizado e se acessos anteriores são efetivamente revogados.
Também avalie usuários externos e grupos de segurança, considerando os limites documentados pela Microsoft. A matriz de perfis precisa ter responsável claro, rotina de revisão e procedimento de emergência quando um acesso é concedido indevidamente.
Não confunda segurança do relatório com segurança da origem
Uma pessoa pode ter acesso a uma fonte por outro caminho, mesmo que o Power BI exiba apenas o conjunto permitido. Proteja credenciais, banco de dados, bibliotecas SharePoint e sistemas de origem conforme as regras corporativas.
Depois de configurar RLS, faça testes em ambiente próximo ao real e registre o resultado por perfil. A documentação deve explicar quem administra funções, quem aprova alterações e onde são reportados incidentes.
Perguntas frequentes
RLS funciona para administradores do workspace?
Não do mesmo modo: as regras se aplicam a visualizadores, não aos papéis elevados indicados na documentação.
RLS substitui políticas de segurança e LGPD?
Não. É um controle de acesso a dados que precisa ser combinado com outras medidas.
Próximos passos
Para avaliar a aplicação dessas orientações, conheça o serviço de consultoria e desenvolvimento Power BI da Intranet One. Se sua empresa está planejando um painel, vale também entender O que é Power BI e quando sua empresa deve utilizá-lo? e Power BI ou Excel: qual usar para analisar dados da empresa?.